Keamanan Web
Alat Cek Keamanan Domain Online Gratis: Panduan Kali Linux Indonesia
Cek SSL, DNS, header keamanan, dan port domain milikmu dengan alat online gratis, lalu bandingkan hasilnya dengan openssl, dig, dan nmap di Kali Linux.
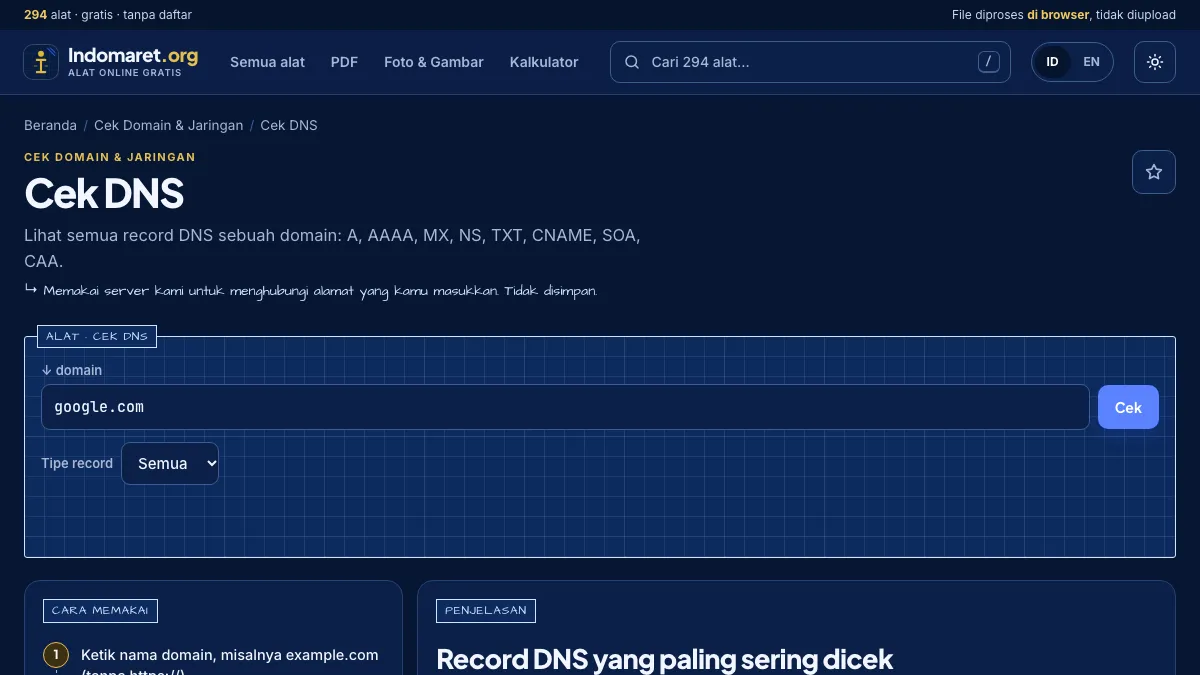
Sebelum membuka terminal Kali Linux, ada satu langkah yang sering dilewatkan: melihat domain milikmu dari sudut pandang orang luar. Alat online gratis bisa memperlihatkan sertifikat SSL, record DNS, header HTTP, dan port terbuka sebagaimana terlihat dari internet — bukan dari jaringan lokal yang mungkin punya cache atau aturan firewall sendiri. Panduan ini memasangkan alat online dengan perintah bawaan Kali, sehingga kamu bisa memverifikasi satu hasil dengan hasil lainnya.
Seperti semua materi di Kali Linux Indonesia, lingkupnya defensif: hanya domain dan server milik sendiri, atau yang sudah memberi izin tertulis.
Kenapa perlu sudut pandang dari luar
Saat mengecek dari laptop sendiri, ada tiga hal yang bisa menipu: cache DNS lokal, resolver ISP, dan aturan jaringan kantor. Alat online menjalankan pengecekan dari server di internet publik, sehingga hasilnya lebih dekat dengan apa yang dilihat pengunjung atau penyerang. Gabungkan keduanya: alat online untuk gambaran luar, Kali untuk analisis mendalam.
Contoh yang dipakai di sini adalah Indomaret.org , kumpulan 294 alat gratis tanpa akun. Ada 28 alat cek domain dan jaringan serta 14 alat keamanan. Alat jaringannya memakai server (memang harus menghubungi alamat yang dicek), tidak menyimpan alamat yang dicek selain cache singkat, dan menolak alamat privat atau lokal.
1. Sertifikat SSL: masa berlaku dan rantai
Pakai cek SSL untuk melihat masa berlaku sertifikat, sisa hari sebelum kedaluwarsa, penerbit, dan rantai sertifikat. Rantai yang tidak lengkap (intermediate hilang) adalah masalah klasik: browser desktop kadang tetap menerima, tetapi aplikasi mobile atau klien API menolak.
Pembanding di Kali:
openssl s_client -connect domainmu.com:443 -servername domainmu.com -showcerts </dev/null \
  | openssl x509 -noout -dates -issuer -subject
Jika tanggal notAfter kurang dari 30 hari, jadwalkan perpanjangan atau pastikan otomatisasi ACME berjalan.
2. DNS: record yang benar-benar terpasang
Cek DNS menampilkan record A, AAAA, MX, NS, TXT, CNAME, SOA, dan CAA sekaligus. Perhatikan tiga hal dari sisi keamanan:
| Record | Yang dicari | Risiko jika salah |
|---|---|---|
| CAA | CA mana yang boleh menerbitkan sertifikat | Siapa pun CA bisa menerbitkan |
| TXT (SPF, DMARC) | Kebijakan pengirim email | Domain mudah dipalsukan untuk phishing |
| CNAME menggantung | Subdomain menunjuk layanan yang sudah dihapus | Pengambilalihan subdomain |
Pembanding di Kali: dig domainmu.com ANY +noall +answer atau per tipe, misalnya dig CAA domainmu.com +short. Setelah mengubah record, gunakan cek propagasi DNS untuk melihat resolver mana yang sudah memperbarui.
3. Header keamanan HTTP
Alat cek HTTP header memperlihatkan respons server apa adanya. Header yang sebaiknya ada pada situs produksi:
Strict-Transport-Security(HSTS) agar browser selalu memakai HTTPS.Content-Security-Policyuntuk membatasi sumber skrip.X-Content-Type-Options: nosniff.Referrer-PolicydanPermissions-Policysesuai kebutuhan.
Header Server yang membocorkan versi lengkap (misalnya nginx dengan nomor versi) sebaiknya disembunyikan. Pembanding di Kali: curl -sI https://domainmu.com.
4. Port terbuka
Cek port terbuka dari luar memastikan firewall bekerja: port database (3306, 5432) atau panel admin seharusnya tidak terbuka ke publik. Untuk pemetaan lengkap di lab, gunakan nmap terhadap server milikmu:
nmap -sV -Pn --top-ports 100 server-lab-kamu
5. Alat keamanan yang berjalan di browser
Tidak semua alat keamanan perlu server. Generator password Indomaret.org membuat password dengan crypto.getRandomValues di perangkatmu. Generator hash, bcrypt, dan generator CSR juga berjalan di browser — generator CSR membuat pasangan kunci dengan Web Crypto, sehingga private key tidak pernah meninggalkan perangkat. Ini penting: CSR yang dibuat di server orang lain berarti private key-mu pernah berada di mesin pihak ketiga.
Cara memverifikasinya sendiri: buka DevTools, tab Network, lalu jalankan alat. Tidak boleh ada request yang membawa password atau kunci ke server.
Rutinitas bulanan yang disarankan
- Cek SSL semua domain produksi dan catat tanggal kedaluwarsa.
- Cek DNS, terutama CAA, SPF, DMARC, dan CNAME subdomain lama.
- Cek header keamanan setelah setiap perubahan konfigurasi web server.
- Cek port dari luar, lalu konfirmasi dengan nmap di lab.
- Catat hasilnya di dokumentasi keamanan agar perubahan mudah dilacak.
Alat online mempercepat langkah pertama; Kali Linux memberi kedalaman. Keduanya saling melengkapi selama dipakai pada aset milik sendiri.
Pertanyaan yang sering diajukan
Apakah aman mengecek domain lewat alat online?
Kenapa hasil alat online dan dig di laptop bisa berbeda?
Apakah generator password online menyimpan password saya?
Bolehkah memindai port domain orang lain?